VPN cục bộ và VPN từ xa: khác nhau ở đâu, nên dùng loại nào?
Ai thấy lưu lượng của bạn, tốc độ ra sao, có giấu IP không? So sánh thẳng thắn VPN cục bộ như GreenTunnel với VPN từ xa thông thường.
Nghe chữ “VPN”, đa số chúng ta nghĩ ngay tới một ứng dụng đưa mình “sang nước khác”: bật lên là IP đổi, trang web tưởng bạn đang ở Singapore hay Nhật Bản. Đó là VPN từ xa. Nhưng trên Android và iOS, “VPN” thực chất chỉ là một giao diện mạng mà hệ điều hành cho phép một ứng dụng đứng giữa các kết nối. Ứng dụng đó có thể gửi lưu lượng đi thật xa, hoặc xử lý ngay trên máy rồi cho đi thẳng. Loại thứ hai gọi là VPN cục bộ (local VPN), và GreenTunnel thuộc loại này.
Hai loại cùng hiện biểu tượng chìa khoá trên thanh trạng thái, nhưng làm những việc rất khác nhau. Bài này so sánh thẳng thắn để bạn chọn đúng công cụ.
Hai đường đi khác nhau

VPN từ xa hoạt động thế nào
Ứng dụng VPN từ xa tạo một đường hầm mã hoá từ điện thoại tới máy chủ của nhà cung cấp. Mọi kết nối của bạn chui vào đường hầm đó, ra khỏi máy chủ rồi mới tới trang web. Nhà mạng chỉ thấy bạn đang nói chuyện với một máy chủ VPN. Trang web thì thấy IP của máy chủ VPN chứ không phải IP của bạn.
Cái giá phải trả là niềm tin: nhà cung cấp VPN đứng đúng vị trí mà nhà mạng từng đứng. Họ có thể thấy bạn vào những tên miền nào, lúc nào, bao nhiêu dữ liệu. Một nhà cung cấp tử tế sẽ không ghi lại, nhưng bạn phải tin lời họ.
VPN cục bộ (GreenTunnel) hoạt động thế nào
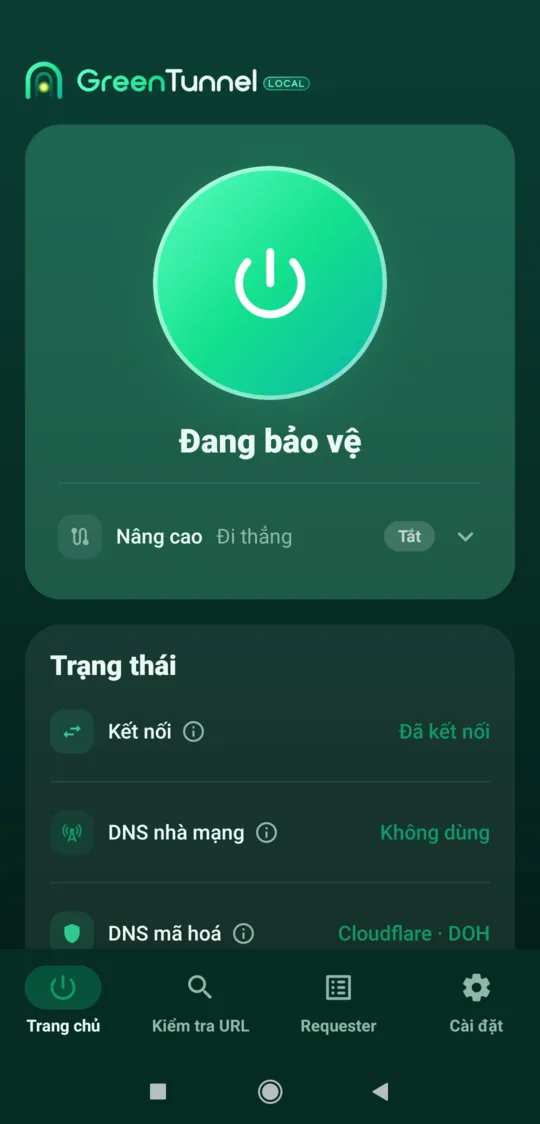
GreenTunnel dùng đúng API VPN của hệ điều hành, nhưng toàn bộ việc xử lý diễn ra trong một bộ máy (engine) chạy ngay trên điện thoại. Với mỗi kết nối, nó:
- hỏi tên miền qua DNS mã hoá (Cloudflare, Google hoặc Quad9) thay vì DNS của nhà mạng,
- chặn tên miền nằm trong danh sách chặn của bạn, nếu có,
- chia nhỏ gói tin đầu tiên của kết nối HTTPS để bộ lọc DPI không đọc được tên trang (xem bài về DPI và SNI),
- rồi gửi thẳng tới trang web, không qua máy chủ nào của chúng tôi.
Nội dung vẫn được mã hoá bằng HTTPS như bình thường. GreenTunnel không giải mã gì cả, chỉ thay đổi cách các byte đầu tiên được chia và gửi đi.
So sánh từng điểm
| VPN từ xa | VPN cục bộ (GreenTunnel) | |
|---|---|---|
| Máy chủ trung gian | Có, của nhà cung cấp | Không có |
| Ai thấy bạn vào trang nào | Nhà cung cấp VPN | Nhà mạng vẫn thấy địa chỉ IP đích, nhưng tên miền thì khó đọc hơn |
| Giấu IP với trang web | Có | Không |
| Đổi quốc gia | Có | Không |
| Vượt chặn DNS | Có | Có, bằng DNS mã hoá |
| Vượt chặn theo tên miền (SNI) | Có | Thường có, bằng cách chia gói tin |
| Vượt chặn theo IP | Có | Không, trừ khi bạn thêm proxy/tunnel |
| Độ trễ | Cộng thêm quãng đường tới máy chủ | Gần như không đổi, vì đi thẳng |
Tốc độ
Với VPN từ xa, mỗi gói tin phải đi vòng qua máy chủ trung gian, có khi ở nước khác. Tốc độ phụ thuộc vào máy chủ đó đông hay vắng và xa hay gần. VPN cục bộ không có đường vòng: kết nối vẫn đi thẳng tới trang web như khi không bật VPN. GreenTunnel chỉ can thiệp vào vài byte đầu của mỗi kết nối, phần còn lại được chuyển tiếp nguyên vẹn. Chúng tôi không đưa ra con số cụ thể, vì tốc độ thực tế phụ thuộc vào mạng và thiết bị của bạn.
Quyền riêng tư và địa chỉ IP
Đây là điểm cần nói rõ nhất: GreenTunnel không giấu IP của bạn và không phải công cụ ẩn danh. Trang web vẫn thấy IP thật của bạn, nhà mạng vẫn thấy bạn kết nối tới địa chỉ IP nào. Cái bạn được là: nhà mạng không còn đọc và sửa được truy vấn DNS, và khó đọc tên trang trong gói tin đầu tiên.
Đổi lại, GreenTunnel không có máy chủ nào để thấy lưu lượng của bạn. Chúng tôi không thu thập nội dung duyệt web, tên miền hay lưu lượng. Danh sách kết nối trong Requester chỉ nằm trên máy bạn.
Niềm tin
Với VPN từ xa, bạn chuyển niềm tin từ nhà mạng sang nhà cung cấp VPN. Với VPN cục bộ, không có bên thứ ba nào mới cần tin: lưu lượng đi từ máy bạn tới thẳng trang web, như trước giờ vẫn thế.
Khi nào dùng loại nào?
Dùng VPN cục bộ như GreenTunnel khi:
- trang web bị chặn bằng DNS giả hoặc bằng cách đọc tên miền (SNI), và bạn chỉ cần vào được trang,
- bạn không muốn lưu lượng đi qua máy chủ của ai khác,
- bạn muốn giữ tốc độ gần như khi không bật VPN,
- bạn muốn xem ứng dụng nào đang kết nối đi đâu.
Dùng VPN từ xa (hoặc máy chủ của riêng bạn) khi:
- bạn cần giấu IP với trang web hoặc cần một IP ở quốc gia khác,
- trang bị chặn theo địa chỉ IP. Tính năng Kiểm tra URL sẽ cho bạn biết khi gặp trường hợp này,
- bạn đang dùng Wi-Fi công cộng không tin cậy và muốn mọi thứ chui vào một đường hầm.
Kết hợp cả hai: GreenTunnel và máy chủ do bạn chọn
Hai lựa chọn không loại trừ nhau. GreenTunnel có phần Nâng cao để bạn tự đưa lưu lượng qua máy chủ của mình:
- Proxy Route: đi qua proxy SOCKS5, HTTP, HTTPS hoặc Shadowsocks (xem các loại proxy),
- Tunnel Link: đi qua máy chủ WireGuard của bạn, cấu hình nhập từ file
.confhoặc mã QR (xem cách nhập cấu hình).
Khi đó trang web sẽ thấy IP của máy chủ bạn chọn. Người vận hành máy chủ đó cũng thấy lưu lượng của bạn, nên chỉ dùng máy chủ bạn tin tưởng. GreenTunnel vẫn lo DNS mã hoá và danh sách chặn. Bạn còn có thể chia tuyến theo quy tắc: chỉ một số trang hoặc ứng dụng đi qua máy chủ, còn lại đi thẳng. Nếu máy chủ gặp sự cố, kết nối sẽ báo lỗi chứ không lặng lẽ đi thẳng ra ngoài (xem không rò rỉ khi proxy lỗi).
Câu hỏi thường gặp
GreenTunnel có giấu IP của tôi không?
Không. Ở chế độ mặc định, kết nối đi thẳng từ máy bạn tới trang web, nên trang web thấy IP thật của bạn. Chỉ khi bạn bật Proxy Route hoặc Tunnel Link với máy chủ của mình thì trang web mới thấy IP của máy chủ đó.
Nếu không có máy chủ, sao vẫn gọi là VPN?
Vì GreenTunnel dùng API VPN chính thức của hệ điều hành để nhận lưu lượng của các ứng dụng. “Cục bộ” nghĩa là mọi xử lý diễn ra ngay trên thiết bị, không gửi tới đâu khác.
Bật GreenTunnel có chậm mạng không?
Kết nối không đi đường vòng, và engine chỉ xử lý vài byte đầu của mỗi kết nối, nên trong đa số trường hợp bạn sẽ khó nhận ra khác biệt. Tốc độ thực tế vẫn tuỳ mạng và thiết bị.
Tôi dùng cùng lúc GreenTunnel và một ứng dụng VPN khác được không?
Android và iOS chỉ cho một ứng dụng VPN hoạt động tại một thời điểm. Nếu bạn có máy chủ proxy hoặc WireGuard riêng, hãy nhập nó vào phần Nâng cao của GreenTunnel thay vì chạy hai ứng dụng.