Tunnel Link: dùng máy chủ WireGuard riêng cùng GreenTunnel
Điện thoại chỉ chạy được một VPN, nên GreenTunnel tích hợp sẵn WireGuard. Nhập file .conf hoặc mã QR, chọn lưu lượng nào đi qua máy chủ của bạn.
WireGuard là giao thức VPN gọn nhẹ, phổ biến với những ai tự dựng máy chủ: một VPS nhỏ ở nước ngoài, router ở nhà, hay mạng nội bộ của công ty. Vấn đề là trên điện thoại, hệ điều hành chỉ cho một ứng dụng giữ “khe VPN”. Bật ứng dụng WireGuard thì GreenTunnel phải tắt, và bạn mất luôn chặn quảng cáo, DNS mã hoá và vượt chặn DPI.
Tunnel Link giải bài toán này bằng cách đưa WireGuard client vào ngay trong engine của GreenTunnel. Chỉ có một VPN đang chạy, nhưng bạn vẫn kết nối được tới máy chủ WireGuard của mình.
Lưu lượng nào đi đâu?
Khi Tunnel Link hoạt động, GreenTunnel quyết định đường đi cho từng kết nối mới, theo cùng thứ tự với quy tắc định tuyến:

- Đi qua tunnel: các kết nối khớp một quy tắc trỏ tới tunnel, hoặc mọi kết nối nếu bạn chọn tunnel làm tuyến trong thẻ Nâng cao. Cả TCP lẫn UDP đều đi qua, kể cả QUIC (HTTP/3), vì WireGuard chở được gói tin ở mức IP.
- Đi thẳng: mọi thứ còn lại, cùng các trang trong “Luôn đi thẳng”. Kết nối đi thẳng vẫn được chia nhỏ gói tin đầu tiên như khi không dùng tunnel.
- DNS: vẫn do GreenTunnel xử lý qua DNS mã hoá bạn đã chọn. Dòng
DNS =trong file cấu hình WireGuard hiện chưa được dùng. - Chặn quảng cáo và lừa đảo chạy trước tất cả, nên những kết nối bị chặn không bao giờ chạm tới tunnel.
Trang web mà bạn truy cập qua tunnel sẽ thấy IP của máy chủ WireGuard, không phải IP nhà mạng của bạn. Còn người vận hành máy chủ đó, nếu không phải bạn, có thể thấy bạn kết nối tới đâu. Hãy chỉ dùng máy chủ bạn tin tưởng.
Thêm máy chủ WireGuard
Bạn cần một cấu hình WireGuard dạng wg-quick: thường là file .conf do máy chủ của bạn (hoặc nhà cung cấp) tạo ra, gồm phần [Interface] có khoá riêng và địa chỉ, cùng một phần [Peer] có khoá công khai và endpoint của máy chủ.
- Mở thẻ Nâng cao dưới nút nguồn, chạm Cấu hình.
- Ở mục Tunnel Link, chạm Thêm WireGuard.
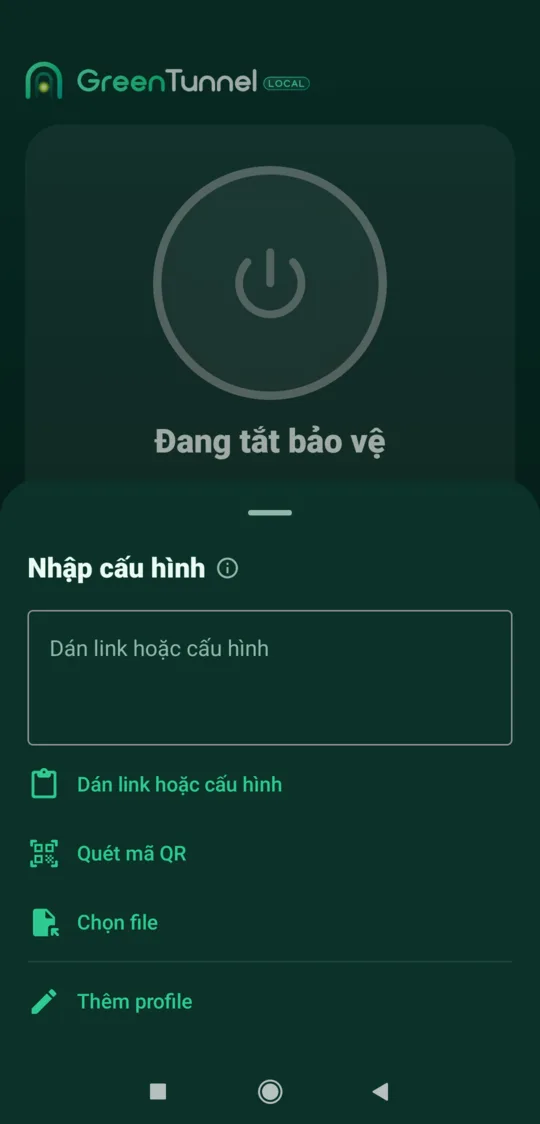
- Chọn một trong ba cách: Dán link hoặc cấu hình từ bộ nhớ tạm, Quét mã QR, hoặc Chọn file
.conf. - GreenTunnel kiểm tra cấu hình ngay trên máy rồi mở trình chỉnh sửa đã điền sẵn. Xem lại, đổi tên nếu muốn, rồi lưu.
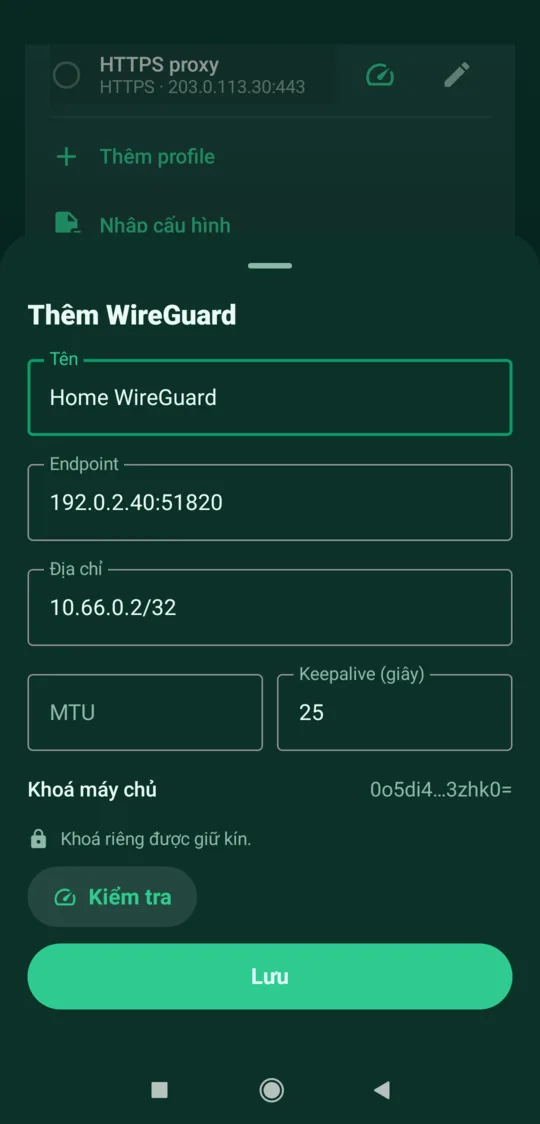
Trình chỉnh sửa hiện tên (sửa được), địa chỉ, endpoint, khoá công khai của máy chủ (rút gọn), MTU (mặc định 1280) và keepalive. Khoá riêng không bao giờ hiện lại sau khi nhập: nó được cất trong kho bảo mật của hệ điều hành, giống mật khẩu proxy. Muốn đổi khoá, bạn nhập lại cấu hình mới.
Chi tiết các định dạng được hỗ trợ và những gì GreenTunnel kiểm tra có trong bài nhập cấu hình bằng link, QR và file.
Dùng tunnel: tất cả hay chỉ một phần
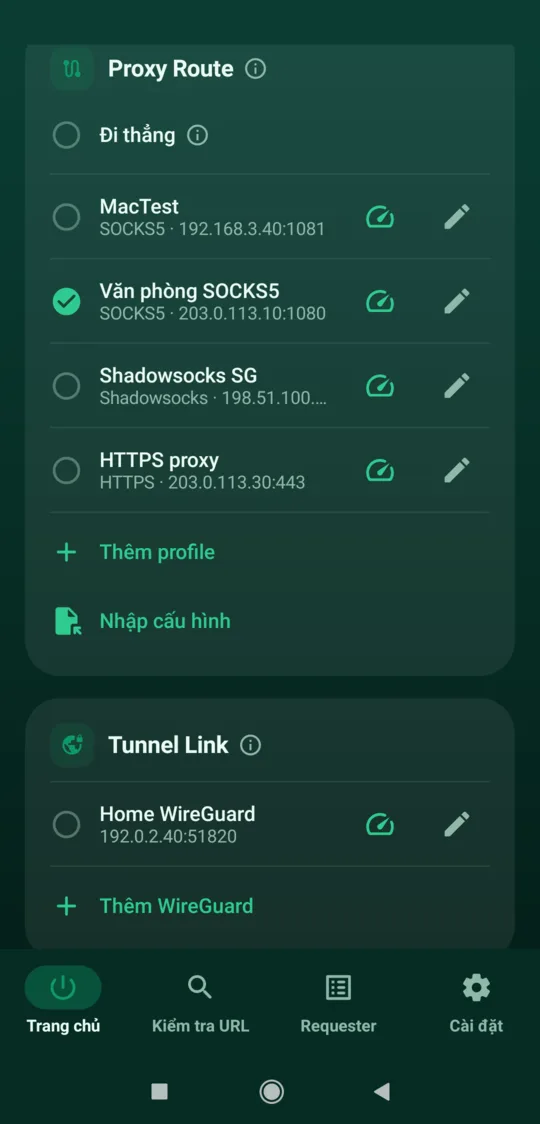
Profile Tunnel Link xuất hiện chung danh sách với Đi thẳng và các profile proxy trong thẻ Nâng cao. Bạn có hai cách dùng:
- Toàn bộ: chọn tunnel trong danh sách. Mọi kết nối (trừ các trang “Luôn đi thẳng” và những gì bị chặn) đi qua máy chủ WireGuard.
- Một phần: để tuyến mặc định là Đi thẳng, rồi thêm quy tắc cho những tên miền (hoặc, trên Android, những ứng dụng) cần đi qua tunnel. Ví dụ: chỉ dịch vụ xem phim đi qua máy chủ ở nước ngoài, còn lại đi thẳng cho nhanh.
Kiểm tra và khi máy chủ không phản hồi
Nút Kiểm tra cạnh mỗi profile thực hiện một lần bắt tay WireGuard với máy chủ và hiện thời gian khứ hồi tính bằng mili giây. WireGuard không trả lời một lần bắt tay sai khoá, nên cấu hình sai khoá sẽ hiện ra dưới dạng hết thời gian chờ chứ không có thông báo “sai khoá”.
Nếu máy chủ ngừng trả lời trong lúc dùng, các kết nối đang đi qua tunnel sẽ thất bại và lỗi được ghi trong Requester. GreenTunnel không chuyển chúng sang đi thẳng, để lưu lượng không lọt ra ngoài tunnel. Khi bắt tay thành công trở lại, tunnel tự phục hồi. Xem thêm bài không rò rỉ khi proxy hoặc tunnel lỗi.
Giới hạn hiện tại
- OpenVPN chưa được hỗ trợ. Tunnel Link hiện chỉ dùng WireGuard. Các tham số AmneziaWG trong file cấu hình cũng chưa được hỗ trợ.
- Mỗi cấu hình một máy chủ: file có nhiều phần
[Peer]sẽ bị từ chối. - Chỉ khi GreenTunnel chạy ở chế độ VPN trên máy. Ở chế độ proxy cục bộ, kết nối đi tới tunnel sẽ thất bại.
- Lệnh ping (ICMP) không đi qua tunnel.
- Quy tắc theo tên miền nhận ra trang web nhờ truy vấn DNS đi qua GreenTunnel. Nếu một ứng dụng kết nối thẳng bằng địa chỉ IP, kết nối đó có thể thất bại thay vì đi qua tunnel.
Tunnel Link nằm trong ứng dụng GreenTunnel VPN. Muốn hiểu vì sao GreenTunnel khác một VPN từ xa, xem trang chủ hoặc bài VPN cục bộ và VPN từ xa.
Câu hỏi thường gặp
Tôi có thể chạy song song ứng dụng WireGuard và GreenTunnel không?
Không, vì Android và iOS chỉ cho một VPN hoạt động. Đó chính là lý do có Tunnel Link: bạn nhập cấu hình WireGuard vào GreenTunnel và chỉ chạy một ứng dụng.
GreenTunnel có cung cấp máy chủ WireGuard không?
Không. GreenTunnel không vận hành máy chủ nào. Bạn dùng máy chủ tự dựng hoặc của nhà cung cấp mà bạn chọn.
Vì sao tôi không xem lại được khoá riêng?
Khoá riêng là thứ duy nhất cho phép thiết bị khác giả làm máy của bạn. GreenTunnel chỉ giữ nó trong kho bảo mật và không hiện ra màn hình, để nó không lọt vào ảnh chụp màn hình hay bị người bên cạnh nhìn thấy.
Đi qua tunnel thì còn vượt chặn DPI không?
Lưu lượng trong tunnel đã được WireGuard mã hoá nên không cần chia gói. Lưu lượng đi thẳng thì vẫn được vượt chặn DPI như bình thường.